Цифровата сигурност на персоналните компютри навлиза в нов етап, тъй като основополагащият сертификат, поддържащ сигурността при стартиране на операционната система Windows в продължение на цяло десетилетие, официално приключва своя жизнен цикъл. Корпорацията Microsoft вече стартира процеса по прехвърляне на съвместимите устройства към съвременната рамка, заменяйки досегашната инфраструктура и предупреждавайки за потенциалните рискове пред онези потребители, които отлагат инсталирането на наложителните системни корекции.
На 19 октомври изтече валидността на Microsoft Windows Production PCA 2011 – ключовият компонент, който осигуряваше функцията Secure Boot за милиони машини по света. Тази съществена защитна бариера изпълнява ролята на строг дигитален страж, проверявайки автентичността и цифровите подписи на всички зареждащи елементи преди старта на самата операционна система, като по този начин ефективно блокира изпълнението на нежелани или злонамерени кодове. Преходът към новия набор от сертификати за 2023 година бележи финалната фаза от подмяната на старите стандарти, чиито срокове досега не бяха изтекли.
Самият факт на изтичане на досегашния сертификат няма да доведе до хардуерна повреда или внезапно спиране на компютрите. Машините ще продължат да се стартират нормално и да функционират, но липсата на актуализираните данни лишава системата от критично важни компоненти като нови версии на Windows Boot Manager, актуализирани бази данни за Secure Boot и обновени списъци с анулирани подписи. С течение на времето това пренебрегване може значително да ерозира защитата срещу съвременни киберзаплахи, насочени към най-ранните фази от зареждането на устройството.
За да неутрализира евентуалните рискове, софтуерният гигант разпространява новите сертификати директно през официалния канал Windows Update. При по-голямата част от съвместимите конфигурации процесът протича напълно автономно и не изисква намеса от страна на потребителя. В рамките на операционната система Windows 10 обаче този тип ъпдейти достигнят единствено до устройствата, които все още разполагат с активна поддръжка, включително тези, обхванати от удължените корпоративни планове ESU.
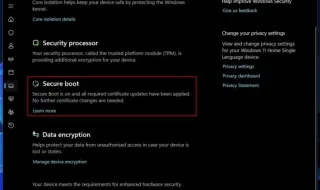
Всеки потребител може самостоятелно да провери актуалното състояние на защитата през менюто със системните настройки. Наличието на зелена отметка удостоверява успешната инсталация на необходимите сертификати, докато индикациите за остаряла конфигурация изискват незабавно привличане на всички чакащи системни актуализации и последващо рестартиране на компютъра. При поява на предупредителни жълти или червени сигнали вероятната причина се крие в застарял фърмуер или софтуерен блокер, което налага посещение на официалния уебсайт на производителя на дънната платка за инсталиране на най-новата UEFI версия. Преди подобна манипулация експертите настоятелно съветват да се съхрани ключа за възстановяване на криптирането BitLocker.
Всякакви опити за ръчно деактивиране на Secure Boot като временно решение на проблема категорично не се препоръчват. След като даден компютър премине към новия bootloader, последващото връщане към функцията със стари сертификати неизбежно ще генерира критични грешки при стартирането. Тъй като мащабното разпространение на сертификатите се извършва поетапно, пълното приключване на процеса може да изисква няколко последователни рестартирания, като крайната верификация е най-добре да се извърши в специализирания раздел за сигурност на операционната система.